 PPATK
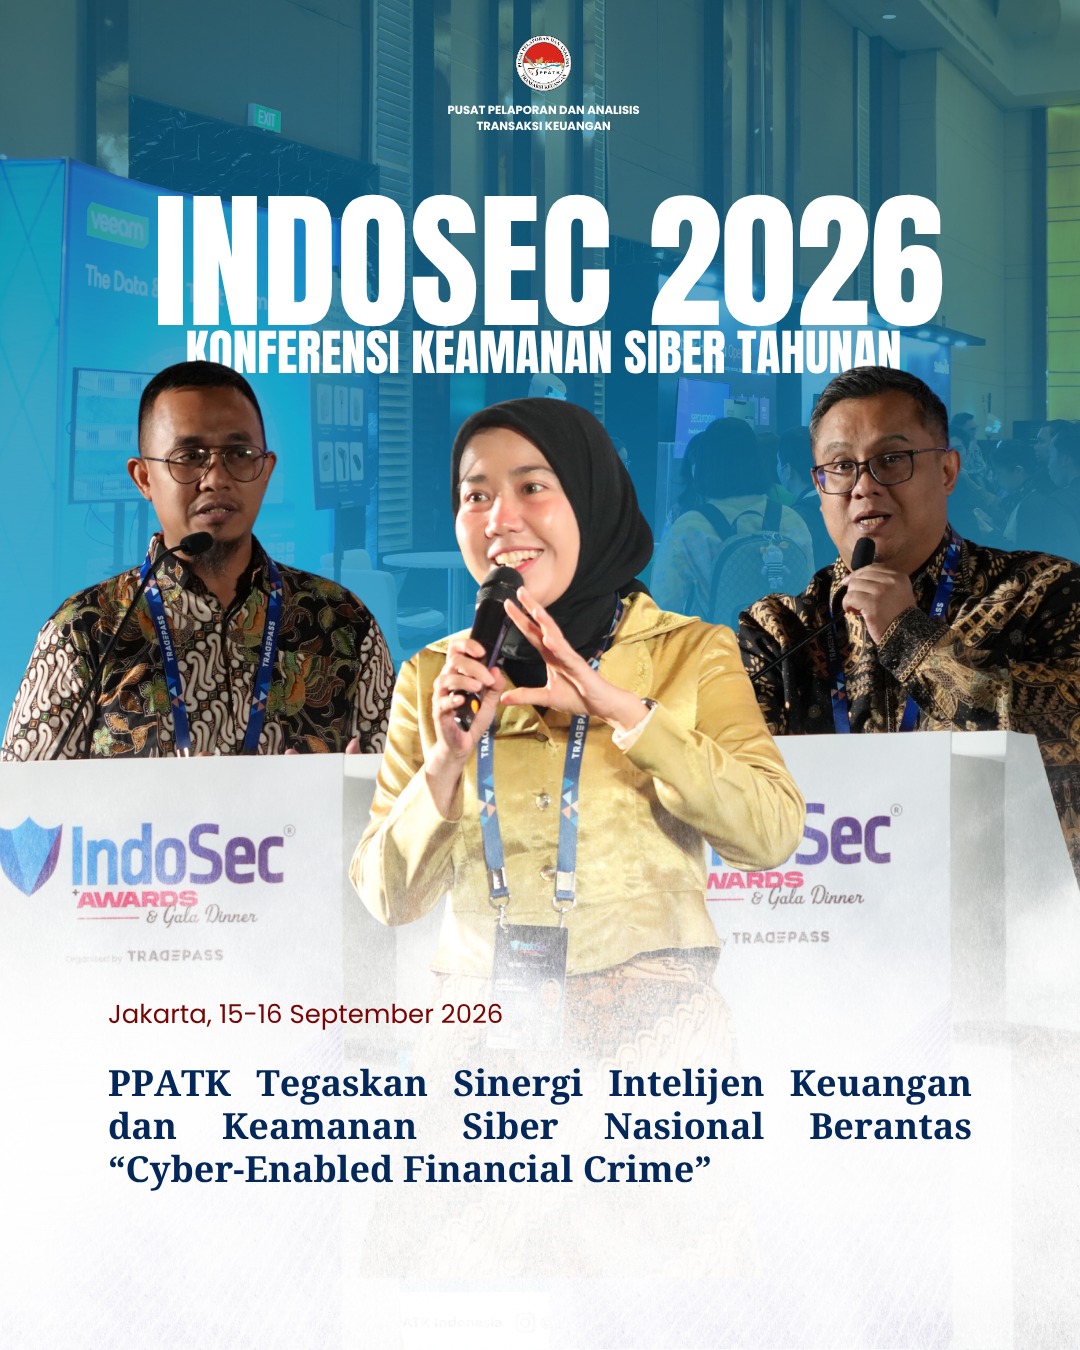
PPATK Tegaskan Sinergi Intelijen Keuangan dan Keamanan Siber Nasional Berantas "Cyber-Enabled Financial Crime"
JAKARTA, 16 September 2026 – Pusat Pelaporan dan Analisis Transaksi Keuangan (PPATK) menghadiri ajang konferensi keamanan siber tahunan terbesar, IndoSec 2026, yang resmi dibuka, Selasa (15/9), di The Ritz-Carlton Jakarta, Pacific Place. Menginjak penyelenggaraan kali kesembilan di Indonesia, konferensi ini mempertemukan para pemangku kepentingan kunci dari sektor pemerintah, penegak hukum, keuangan, dan industri teknologi untuk merumuskan strategi ketahanan siber serta kedaulatan digital nasional.
Sebagai lembaga intelijen keuangan yang hadir dalam ajang bergengsi ini, PPATK menyoroti bahwasanya ancaman siber saat ini tidak lagi sebatas peretasan sistem atau kebocoran data teknis, melainkan telah bertransformasi menjadi kejahatan keuangan berbasis siber (cyber-enabled financial crime). PPATK menekankan pentingnya mengintegrasikan penanganan insiden siber dengan penelusuran aliran dana (follow the money) untuk memutus rantai pencucian uang maupun pendanaan kejahatan digital.
Pada sesi bertajuk "From Cyber Incident to Financial Intelligence: Building Indonesia’s Resilience Against Cyber-Enabled Financial Crime", Ketua Tim Analisis Strategis dan Kebijakan Evaluasi PPATK Afra Azzahra mengungkapkan bahwa insiden peretasan dan serangan siber di Indonesia saat ini semakin erat kaitannya dengan modus kejahatan keuangan, di mana pemantauan transaksi keuangan menjadi kunci utama untuk mengungkap jejak aliran uang (money trail) di balik insiden siber skala besar.
“Insiden peretasan dan serangan siber di Indonesia saat ini semakin erat kaitannya dengan modus kejahatan keuangan, di mana pemantauan transaksi keuangan menjadi kunci utama untuk mengungkap jejak aliran uang (money trail) di balik insiden siber skala besar,” ujar Afra.
Dia menegaskan bahwa penanganan insiden siber tidak boleh berhenti sekadar pada tindakan teknis mengisolasi peretasan (containing a breach), melainkan harus berfokus pada penghentian aliran uang (stopping the money) yang dimungkinkan oleh kejahatan tersebut. Untuk itu, kecepatan dan ketepatan waktu pelaporan dari entitas bisnis maupun lembaga keuangan sangat menentukan efektivitas intelijen keuangan dalam menindak kejahatan siber secara cepat.
Dalam kesempatan tersebut, dipaparkan pula peran strategis PPATK sebagai pusat intelijen keuangan (financial intelligence hub) yang bertugas mengolah data keuangan terfragmentasi menjadi intelijen yang dapat ditindaklanjuti (actionable intelligence) melalui tiga tahapan utama.
Pertama, penerimaan data (receive) melalui pengumpulan data keuangan dari seluruh ekosistem digital, mencakup sektor perbankan, fintech, penyedia jasa pembayaran (PJP), penyedia aset kripto/virtual (virtual asset providers), hingga entitas pelapor lainnya.
Kedua, proses analisis (analyze) melalui pengolahan dan penganalisiisan data transaksi, hubungan antar-entitas, pola perilaku, aliran dana lintas batas (cross-border flows), hingga jaringan keuangan.
Dan yang terpenting, diseminasi Intelijen (disseminate) proses pembagian hasil analisis intelijen keuangan kepada aparat penegak hukum untuk penyidikan dan penuntutan, regulator untuk pengawasan dan kebijakan, serta otoritas terkait untuk respons pemerintah yang terkoordinasi. Melalui mekanisme ini, PPATK menghubungkan data sektor swasta dengan tindakan penegakan hukum oleh negara.
Sementara itu, guna membangun kerangka kerja nasional yang tangguh melawan cyber-enabled financial crime, PPATK merumuskan tiga pilar utama, dengan mewajibkan kolaborasi radikal (mandate radical collaboration), yaitu menghilangkan sekat-sekat (silos) antarlembaga yang sering dimanfaatkan oleh pelaku kejahatan, yaitu melalui pertukaran intelijen secara real-time di antara seluruh pemangku kepentingan.
Kemudian, memodernisasi kelincahan regulasi (modernize regulatory agility) untuk memastikan kerangka hukum nasional bergerak lincah mengikuti laju perkembangan teknologi serta mampu menjangkau transaksi lintas batas negara (cross borders).
Terakhir, melalui pemberdayaan sektor swasta (empower the private sector) dengan menjadikan sektor swasta seperti perbankan, fintech, dan penyedia jasa telekomunikasi sebagai sensor garis terdepan (frontline sensors). Selain itu, kebijakan pemerintah harus memberikan insentif bagi pertukaran intelijen ancaman (threat-intelligence sharing), dan tidak sekadar mengenakan sanksi saat terjadi insiden siber.
